产品与服务
解决方案
版本与价格
资源
合作伙伴
关于我们
简体中文
简体中文
信任中心
为企业服务提供可信赖、安全、可靠的平台
联系我们
我们如何赢得您的信任?
来自外部和内部的威胁都可能对运行在 Kingdee 云服务上的业务造成严重影响,我们已实施全面措施来保护您的业务。
我们如何保护系统?
我们如何保护您的数据?
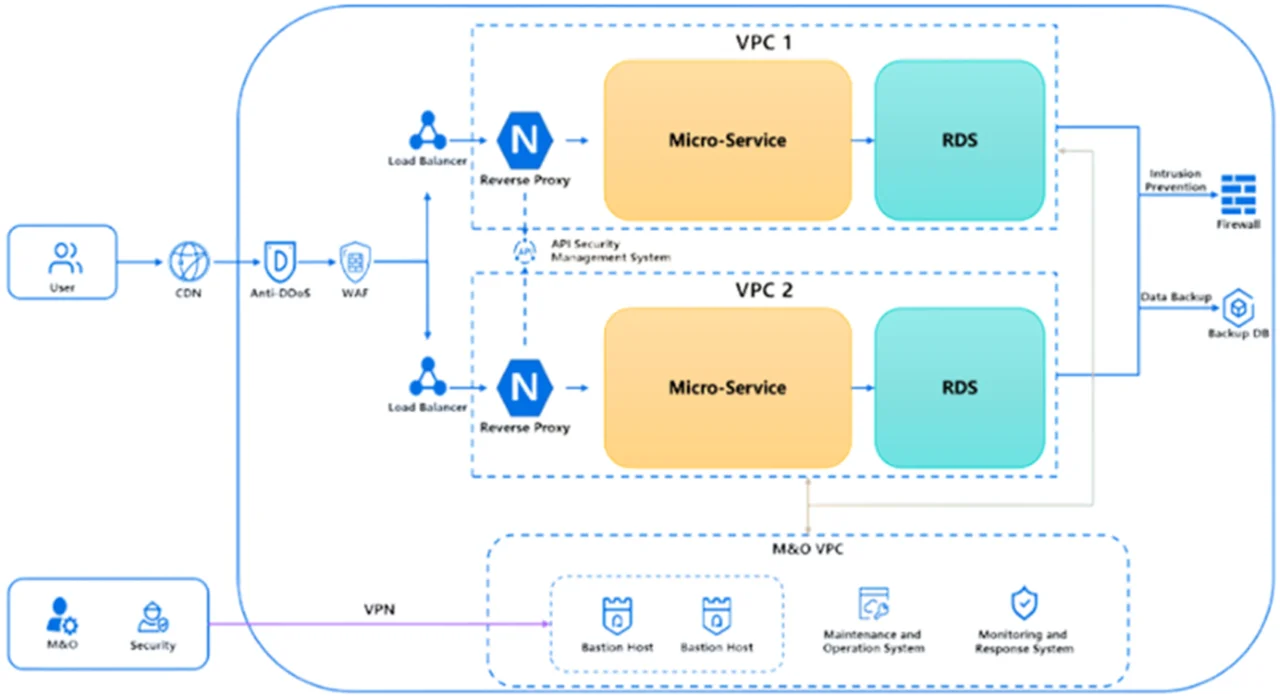
云端服务如何受到保护?
Kingdee 的云服务在安全环境中运行,并已实施多重安全防护措施,以防止有意或无意的入侵。
我们如何保护您的资产?
安全
登录认证
权限管理
隐私中心
日志管理
附件保护
合规
安全与隐私认证
隐私
Cloud Stellar 隐私声明
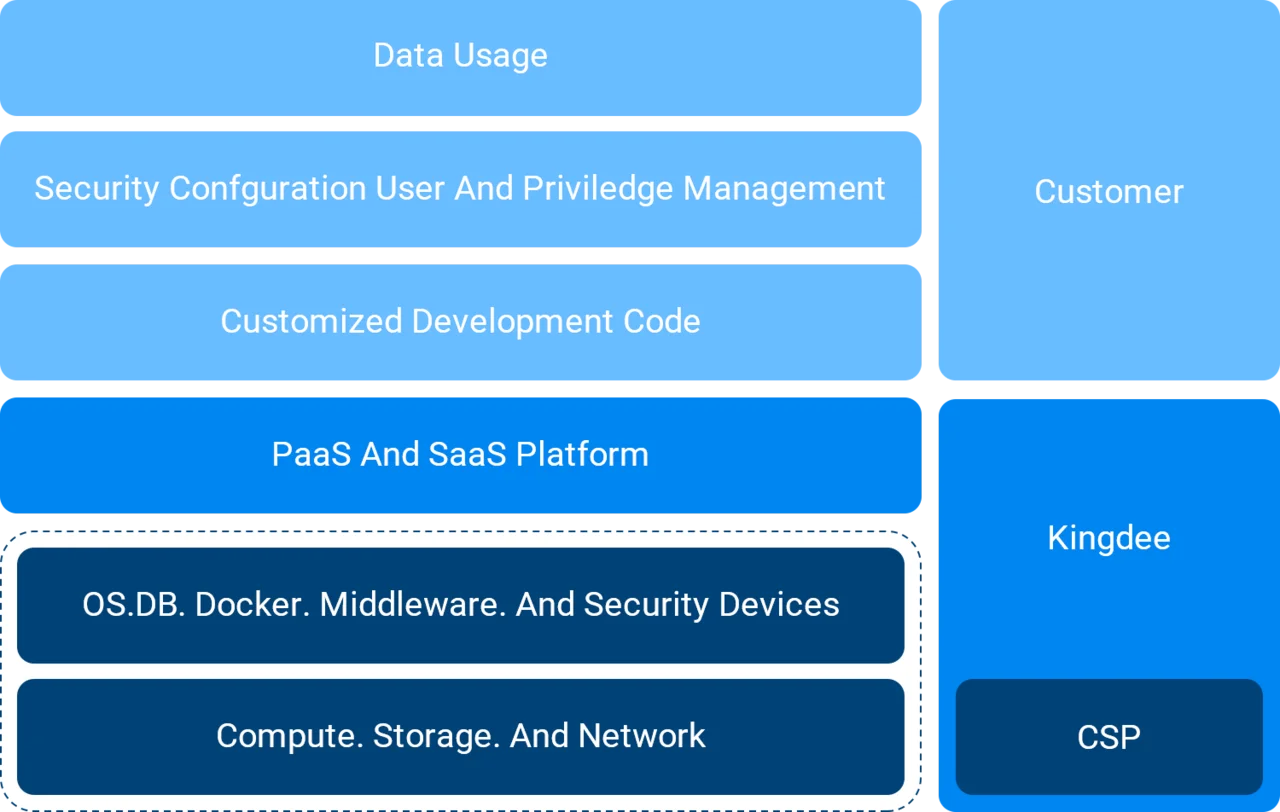
安全责任如何共担?
Kingdee 利用公共 CSP 提供的基础设施和平台提供 SaaS 服务。在我们的共同责任模型中,安全责任由客户、Kingdee 和 CSP 共同承担。
卓越认可,实力铸就
完全符合标准与法规要求,并接受第三方审核。
网络安全等级保护(三级)
CMMI 5
ISO 27001
CSA STAR
如何报告安全问题?
如果您在 Kingdee 的产品或服务中发现或遇到任何可能的安全漏洞,请通知 Kingdee 产品安全团队。
邮箱:
psirt@kingdee.com
可帮助我们定位、识别或缓解漏洞的信息,例如包含注入攻击的请求、弹出窗口截图、概念验证代码等。
我们将在 24 小时内确认收到您的邮件,并可能需要几天时间验证报告的漏洞。如需进一步沟通或通知处理措施,我们将通过发件人邮箱与您联系。
常见问题
Kingdee 产品如何控制访问权限?
Kingdee 采用基于 RBAC(基于角色的访问控制)的访问控制模型,通过角色定义不同的用户权限。该模型支持功能、字段和数据等不同粒度的数据访问权限控制。
Kingdee 支持系统管理员、安全管理员和审计管理员三权分立的访问管理策略。
Kingdee Cloud 提供的云基础设施是否足够安全?
Kingdee 的公有云采用知名的 CSP,提供完整的安全与隐私保护体系,已获得 ISO27001、ISO27701 和 CSA-STAR 等公认的安全认证,并定期接受第三方外部审计的 SOC 2 鉴证报告。
Kingdee Cloud 如何确保云端数据安全?
Kingdee 高度重视您的数据资产,将数据保护作为安全战略的核心。只有授权用户才能访问数据,并且可以在功能、字段和数据等不同粒度管理数据访问权限。对于敏感业务数据,Kingdee 支持使用 AES 等常见安全加密算法进行加密。
请注意,Kingdee 只是您使用云服务时产生的内容数据的托管方;您拥有并控制这些数据。您负责具体的数据安全配置,因此必须有效确保其保密性、完整性和可用性,以及数据访问的认证与授权。
如果我是跨国企业,如何确保符合欧盟《通用数据保护条例》(GDPR)等隐私法规?
使用 Kingdee 云服务时,您应要求 Kingdee 配置跨境安全设置,包括加密数据存储、展示脱敏、加密传输等。您的国内分支机构与国外总部应签署欧盟认可的标准合同条款(SCC)。为降低风险,请按照当地法规要求建立安全与隐私管理体系,在本地部署云服务,并在将个人信息传输至国外总部之前进行去标识化处理。
联系我们